Yapay Zeka ile Özetle
Bu makalenin ana fikirlerini 1 saniyede inceleyin
İşletmelerin misafirlerine veya müşterilerine sunduğu internet hizmeti, müşteri memnuniyetini artıran önemli bir unsurdur. Ancak bu paylaşımın yapılış biçimi, gerekli güvenlik önlemleri alınmadığında işletmeleri çeşitli siber güvenlik ve idari risklerle karşı karşıya bırakabilmektedir. Özellikle kafeler, restoranlar ve oteller gibi ortak kullanım alanlarında ağ güvenliğinin doğru kurgulanması büyük önem taşır.
İşletme ağı üzerinden gerçekleşen şüpheli veya yetkisiz işlemler, doğrudan hat sahibinin dış IP adresine yansır. Bu nedenle ağa bağlanan cihazların ayrıştırılması ve kayıt altına alınması, hat sahibinin güvenliği açısından kritik bir adımdır.
1. Ortak Alanda Standart Wi-Fi Şifresi Paylaşmanın Riskleri
Ortak alanda internet paylaşımı yapılırken herkes tarafından bilinen tek bir sabit şifre kullanılması (örneğin duvara yazılan şifreler), ağ güvenliğini tamamen ortadan kaldırır. Bu durum, kötü niyetli kişilerin ağınıza bağlanarak kimliklerini gizlemesine ve ağdaki diğer cihazlara erişim denemesinde bulunmasına zemin hazırlar.
Örnek Senaryo: Ortak şifreyle ağa bağlanan bir kullanıcı, bu bağlantıyı kullanarak siber saldırı veya yasa dışı faaliyetlerde bulunabilir. Yapılan incelemelerde ilk tespit edilen veri hat sahibine ait Dış IP adresi (Public IP) olur. Eğer işletme o an bağlantı kuran cihazı ayrıştıramıyorsa, sorumluluk doğrudan hat sahibine kalabilir.
Ağ Sorumluluğu ve Güvenlik Tedbirleri
Yargı kararlarında da internet hattının güvenliğini sağlamayan ve kullanımını denetlemeyen hat sahiplerinin meydana gelen ihlallerden sorumlu tutulabileceği vurgulanmaktadır. Bu nedenle ortak ağ sunan işletmelerin temel güvenlik adımlarını atması gerekir.
| Güvenlik ve Sorumluluk Durumu | Standart Modem / Açık Şifre | Güvenli Hotspot Altyapısı |
|---|---|---|
| Sorumluluk ve Tespit | Ağdan izinsiz veya zararlı işlem yapıldığında hat sahibi doğrudan şüpheli durumuna düşebilir. | Ağa bağlanan cihaz doğrulama ekranıyla kaydedilir; suistimaller kolayca ayrıştırılır. |
| Ağ Güvenliği ve İzolasyon | Tüm cihazlar aynı ağda olduğundan POS, kamera ve muhasebe sistemleri siber risklere açıktır. | VLAN izolasyonu ile misafir ağı kurumsal sistemlerden tamamen yalıtılır. |
| Kayıt ve Denetim Bütünlüğü | Standart modem günlükleri yetersizdir, kolayca silinebilir veya değiştirilebilir. | Güvenli loglama sunucuları ve şifreli depolama ile veri bütünlüğü korunur. |
| İşletme Güvencesi | Ağ güvenliği açıkları veri sızıntılarına ve kurumsal itibar kaybına yol açabilir. | Güvenli ağ mimarisi ile kesintisiz ve korumalı bir internet erişimi sağlanır. |
2. Wi-Fi Ağlarında Güvenli Loglama Nedir?
Ortak ağlarda güvenliği sağlamanın temel yöntemi güvenli Wi-Fi loglama sistemleridir. Loglama, ağ üzerinden yapılan internet hareketlerinin zaman ve cihaz bazlı olarak kayıt altına alınması işlemidir. Standart modem günlükleri çoğu zaman yetersiz kalır ve profesyonel sistemler gerektirir.
Güvenli Bir Ağ Kaydının Unsurları
- Kaynak MAC Adresi: Ağa bağlanan cihazın fiziksel donanım adresi.
- Yerel IP Adresi: Cihaza özel ağ içinde atanan IP adresi.
- Dış IP ve Port Bilgisi: NAT altyapısında yüzlerce cihaz arasından gerçek cihazın tespit edilmesini sağlayan veridir.
- Zaman Damgası ve Bütünlük: Kayıtların geriye dönük değiştirilmediğini ispatlayan kriptografik imzalama.
3. Hotspot Nedir ve Ağ Güvenliğine Nasıl Katkı Sağlar?
Ortak alanda internet sunarken güvenliği sağlamanın en pratik çözümü Hotspot sistemleridir. Hotspot, kullanıcılara internete erişmeden önce bir karşılama ekranı sunarak doğrulama gerçekleştiren güvenli bir ağ kapısıdır.
Kullanıcılar karşılama ekranında doğrulama yapmadan internet çıkışı yapamazlar. Bu sayede ağdaki tüm trafik kontrollü ve güvenli şekilde yönetilir.
Doğrulama ve Güvenlik Yöntemleri
Kullanıcı dostu kimlik doğrulama yöntemlerinden biridir. Kullanıcılar ağa bağlanmak istediklerinde telefon numaralarını girer ve SMS onay kodu ile internete erişim sağlar.
Veri Güvenliği ve Aydınlatma:Karşılama ekranına aydınlatma ve açık rıza metinleri entegre edilerek kullanıcıların verileri güvenli şekilde işlenir ve işletmeniz olası sorumluluklardan korunur.
4. Güvenli Ağ Topolojisi Nasıl Olmalıdır?
Sağlam bir ağ altyapısı kurmak, donanımsal ve yazılımsal katmanların doğru yapılandırılmasını gerektirir. Profesyonel ağ tasarımlarında standart modemlerin yanı sıra güvenlik duvarı (Firewall), syslog sunucusu ve yedekleme mekanizmaları kullanılır.
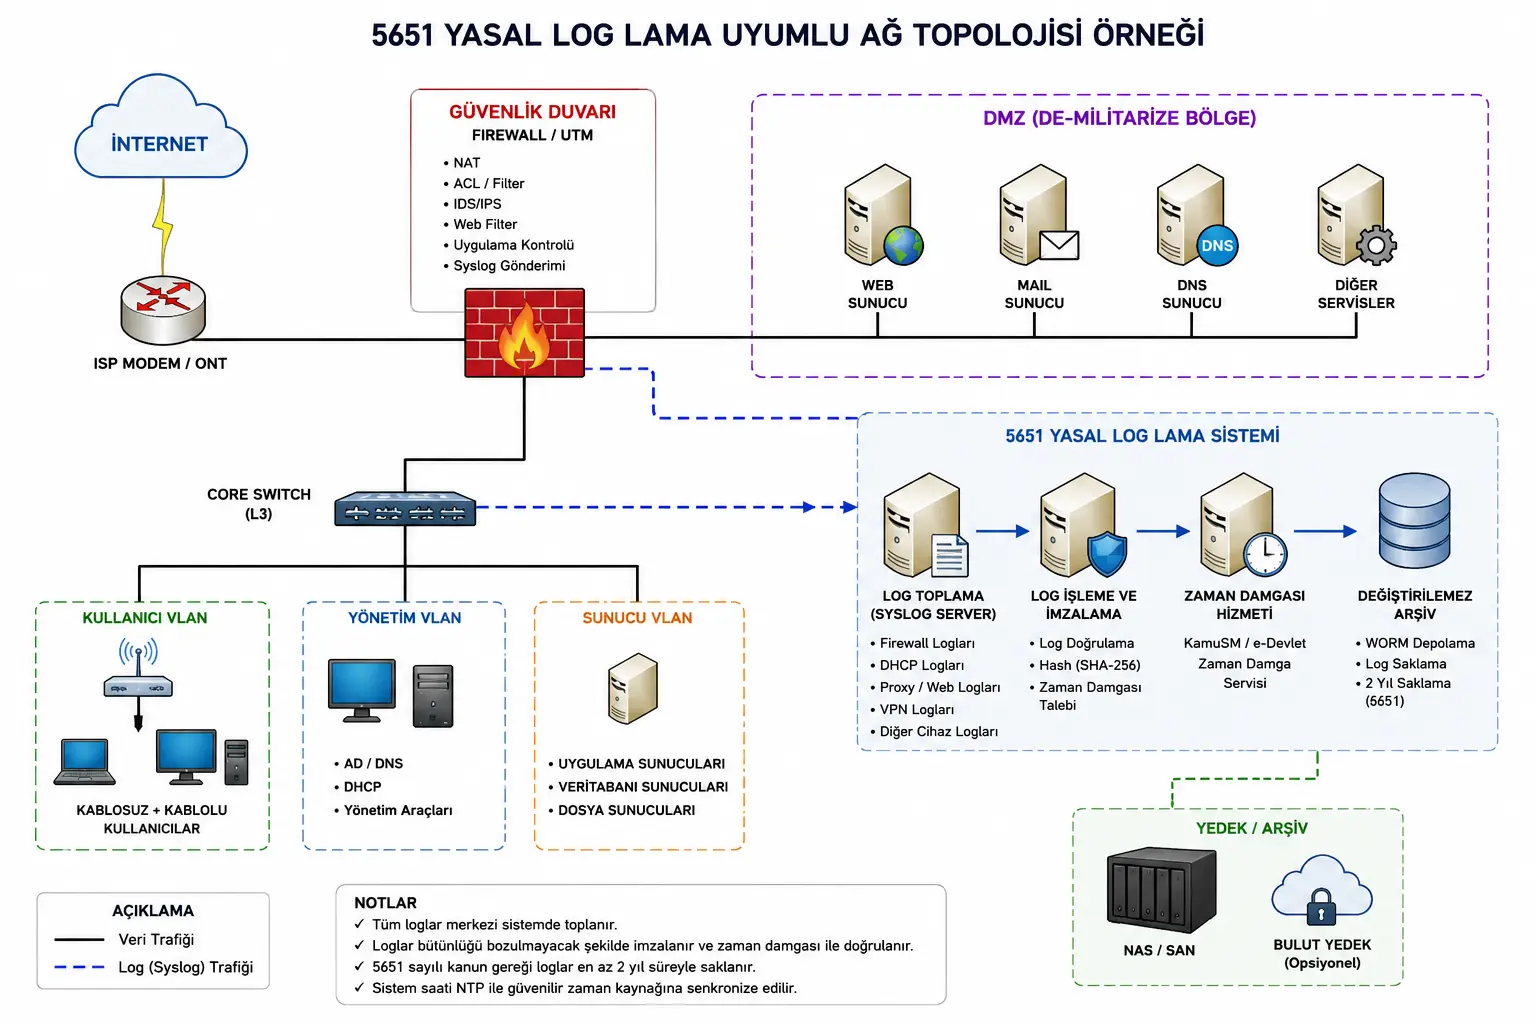
Bu topolojide misafir ağı ile işletmenin dahili sistemleri (kamera, POS, muhasebe veri tabanları) VLAN (Virtual Local Area Network) teknolojisiyle birbirinden yalıtılır. Böylece misafirlerin iç ağdaki kritik verilere erişmesi engellenir.
Kullanıcı karşılama sayfalarının profesyonelce tasarlanması hem kullanıcı deneyimini artırır hem de kurumsal kimliğinizi yansıtır. İşletmeniz için özelleştirilmiş web tasarım ve yazılım çözümleriyle modern dijital deneyimler sunabilirsiniz.
Sonuç: İşletmenizin Ağ Güvenliğini Sağlayın
Ortak internet ağlarında güvenlik standartlarının uygulanması, işletmenizi siber risklerden korumanın en etkili yoludur. Kurumsal itibarınızı korumak ve güvenli bir dijital deneyim sunmak için profesyonel hotspot ve ağ altyapısı kurabilirsiniz. Web sitenizin arama motorlarındaki görünürlüğünü de artırmak isterseniz profesyonel yerel SEO ve dijital büyüme hizmetlerimizden yararlanabilirsiniz.
İnternet Altyapınızı Güvence Altına Alın
Güvenli, modern ve anahtar teslim Hotspot ağ çözümleri için ekibimizle iletişime geçin.